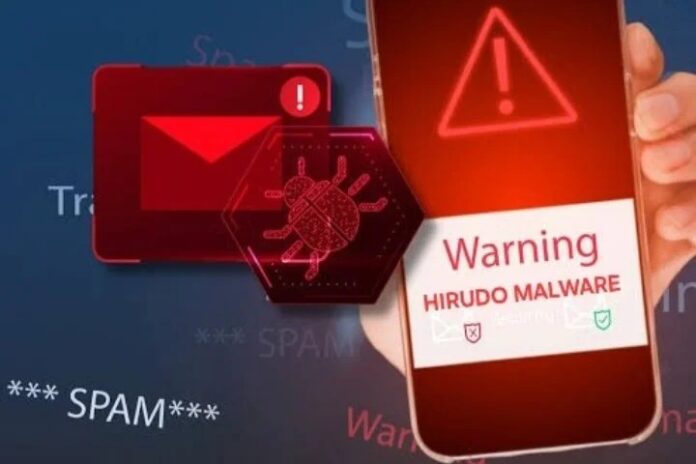
Ibarat kuda Trojan, tampilannya terlihat baik-baik saja, tetapi diam-diam membawa ancaman di dalamnya.
Setelah dipasang, aplikasi tersebut bisa meminta berbagai izin kepada pengguna.
Salah satunya adalah izin Aksesibilitas atau Accessibility.
Fitur ini sebenarnya dibuat untuk membantu orang menggunakan HP.
Namun, jika diberikan kepada aplikasi jahat, izin tersebut bisa disalahgunakan untuk mengetahui aplikasi apa saja yang terpasang di ponsel.
Dengan cara itu, Hirudo bisa mengetahui apakah HP korban memiliki aplikasi mobile banking yang menjadi targetnya.
Nah, bagian kedua inilah yang paling mengkhawatirkan.
Setelah menemukan aplikasi mobile banking, Hirudo berusaha mengunduh aplikasi penggantinya yang sudah dimodifikasi oleh pelaku.
Sebelum memasang aplikasi baru, malware akan mencoba menghapus aplikasi mobile banking asli yang ada di HP korban.
Prosesnya bisa berlangsung tanpa disadari pengguna.
Korban mungkin hanya melihat pemberitahuan yang seolah-olah meminta pembaruan atau update aplikasi bank.
Karena mengira itu pembaruan biasa, pengguna kemudian menekan tombol setuju atau memasang aplikasi tersebut.
Padahal, aplikasi yang dipasang bukan pembaruan resmi dari bank, melainkan aplikasi pengganti yang sudah dimodifikasi.


💬 Diskusi Pembaca
0 KomentarMasuk dengan akun Google Anda untuk bergabung dalam diskusi:
Belum ada komentar. Jadilah yang pertama memberikan masukan!